Działy IT nie są przeciwne AI, ale nie nadążają za jej tempem
Działy IT nie są przeciwne AI, ale nie nadążają za jej tempem
Firma chce korzystać z narzędzi AI, a od działu IT słyszy „jeszcze nie”. Z zewnątrz wygląda to jak opór, bo wdrożenie AI w firmie stoi, zgłoszenia czekają, a zarząd nie dostaje decyzji. Moim zdaniem to nie jest opór. Działy IT nie są przygotowane ani wiedzą, ani sposobem myślenia na tempo, w jakim sztuczna inteligencja pozwala dziś tworzyć narzędzia informatyczne.
To moje zdanie i traktuję je jako zaproszenie do dyskusji, zwłaszcza z informatykami. Wymóg bezpieczeństwa, którym działy IT tłumaczą swoją ostrożność, jest dla mnie zrozumiały i racjonalny. Uważam jednak, że firmy, które informatycznie się nie dostosują, przegrają w technologicznym wyścigu. Zadaniem działu IT jest więc dostosować się do możliwości sztucznej inteligencji, zamiast wpychać ją w procedury, które powstały wtedy, gdy oprogramowanie pisało się ręcznie.
Przekonałem się o tym podczas czteromiesięcznej współpracy z producentem przemysłowym, który ma własny dział IT i własny dział prawny. W jednej z rozmów z informatykami opowiadałem, na czym stoją moje narzędzia: Node.js, Supabase i Vercel. Nikt po drugiej stronie stołu nie znał żadnej z tych trzech nazw, a w odpowiedzi pojawiła się gwałtowna obawa.
Moją pierwszą reakcją było zaskoczenie. Przecież z Vercelem, Supabase i Node.js pracuję od kilku lat i używam ich w dziesiątkach projektów, a rozmawiałem z fachowcem z IT, który nawet nie znał tych nazw. Dopiero później zrozumiałem, że dla kogoś, kto nauczył się i przywykł do tradycyjnych sposobów tworzenia narzędzi informatycznych, sztuczna inteligencja może być czymś zupełnie nowym i zupełnie nieznanym. Wcześniej nie była mu do niczego potrzebna.
Co więcej, nowe technologie to nowe wyzwania w bezpieczeństwie, a za bezpieczeństwo odpowiada właśnie dział IT. Nigdy wcześniej informatycy nie byli postawieni w sytuacji, w której nowe narzędzia programistyczne pojawiają się nie w ciągu tygodni czy miesięcy, kiedy jest czas na analizę i testy, ale dosłownie w ciągu godzin. Tyle że wyjścia nie ma. Działy IT muszą się do tej technologii dostosować.
O tamtej rozmowie pisałem już jako o szóstym powodzie w tekście o tym, dlaczego wdrożenie AI w firmie utyka na IT. Tam opisałem, skąd bierze się „nie”. Tutaj chcę pokazać, czego moim zdaniem działom IT brakuje i dlaczego w tamtym projekcie to ja się dostosowałem.
Wiedza: narzędzia, na których powstają dziś systemy, to nie nowinki
Zaskoczenie z tamtej rozmowy brało się stąd, że dla mnie to były sprawdzone narzędzia. Node.js, czyli środowisko do uruchamiania programów pisanych w języku JavaScript, powstał w 2009 roku. Supabase, baza danych z logowaniem użytkowników i przechowywaniem plików w jednej usłudze, działa od 2020 roku i od początku ma otwarty kod, czyli każdy może sprawdzić, jak jest zbudowana. Dla kogoś, kto słyszy te nazwy pierwszy raz, nowinka okazuje się technologią z historią.
Dla działu IT każde nowe narzędzie oznacza ten sam zestaw spraw do wyjaśnienia. Gdzie są dane i kto je widzi. Kto się loguje i jakim kontem. Kto się narzędziem zajmie po zakończeniu współpracy i jak je w razie czego wyłączyć.
Na większość tych pytań odpowiada dokumentacja producenta, tylko trzeba ją znać. Supabase pozwala wybrać region, w którym leżą dane, na przykład Frankfurt, czyli teren Unii Europejskiej. W płatnym planie Pro pozwala pracownikom logować się tym samym kontem, na przykład kontem Microsoft, którego używają w pracy. Każdy projekt to pełna baza PostgreSQL, czyli powszechnie używana baza danych, więc dane da się wyeksportować i przenieść gdzie indziej. Informatyk, który tego nie wie, widzi nieznaną nazwę i ryzyko. Informatyk, który to wie, widzi narzędzie z gotowymi odpowiedziami na swoje pytania.
Takich narzędzi przybywa, bo sztuczna inteligencja przyspieszyła właśnie pisanie kodu. Pracuję z agentem AI, czyli programem, który pisze i poprawia kod pod moim nadzorem. Napisanie narzędzia trwa dziś krócej niż kiedyś, a ja jestem przekonany, że to na takich technologiach będą powstawać systemy firm w najbliższych latach.
Dział IT, który tych technologii nie zna, nie jest w stanie ich ocenić. Najbezpieczniejszą odpowiedzią staje się wtedy „jeszcze nie”, i stąd, jak sądzę, bierze się wiele odmów, które z zewnątrz wyglądają na opór. Nie widzę w tym złej woli. Widzę lukę w wiedzy, a taką lukę zamyka tylko nauka.
Problem w tym, że nauka wymaga czasu, a tempo, w jakim pojawiają się nowe narzędzia, nie zostawia go wiele. Informatyk, który przez lata budował i utrzymywał systemy w jednej technologii, nagle ma ocenić kilka nowych naraz. Rozumiem, że to trudne. Uważam jednak, że to ten wysiłek jest dziś warunkiem, a nie dodatkiem do pracy działu IT.
Mentalność: procedury z czasów, gdy kod pisało się ręcznie
Dział IT, z którym rozmawiałem, prowadził jeden projekt naraz: analiza, wdrożenie, odbiór, opieka nad działaniem i dopiero wtedy następny. Ja w tym samym czasie miałem w toku kilkanaście narzędzi. Taki porządek ma swoje źródło w czasach, kiedy jedno narzędzie powstawało ręcznie przez wiele miesięcy. Wtedy kilka tygodni analizy było niewielką częścią całego projektu i miało sens.
Dziś narzędzie może powstać w ciągu godzin, a sprawdzanie go przez dział IT nadal trwa tygodnie albo miesiące. Jeśli przyłożyć do niego te same procedury, nowe narzędzie czeka na decyzję dłużej, niż trwało jego napisanie. Uważam, że wpychanie sztucznej inteligencji w ramy, które ona już dawno prześcignęła, to wchodzenie w ślepą uliczkę. Firma traci na tym czas, a w wyścigu z konkurencją to strata, którą najtrudniej odrobić.
Mentalność widać też w tym, jak firma jest zorganizowana wokół swoich systemów. U tego samego klienta jedno narzędzie miało powstać we współpracy kilku osób. Wiedzę o infrastrukturze, czyli serwerach, sieci i kontach, na których działają systemy firmy, miała obsługa IT na zewnątrz, osoba od systemu ERP, dział IT innej jednostki i świeżo zatrudniony menedżer. ERP to program, w którym firma prowadzi zamówienia, magazyn i rozliczenia. Każdy znał swój kawałek, nikt nie miał całości, a narzędzie miało dotykać wszystkich tych kawałków naraz.
Nikt też nie odpowiadał za sztuczną inteligencję całościowo. W dużej organizacji zgoda jednej jej części nie musi wiązać drugiej, więc narzędzie przyjęte w jednym miejscu może w drugim wrócić na początek. Taki układ dobrze sprawdzał się przy systemach, które zmieniały się raz na kilka lat. Przy narzędziach, które powstają w ciągu godzin, każda dodatkowa zgoda oznacza kolejne tygodnie czekania.
Przypomina mi to przepisy z czasów pierwszych pojazdów mechanicznych. Brytyjska ustawa z 1865 roku, nazywana Red Flag Act, ograniczała prędkość takich pojazdów do 2 mil na godzinę w mieście, czyli nieco ponad 3 km/h. Pojazd musiała obsługiwać trzyosobowa załoga, a jedna z tych osób szła 60 jardów, czyli około 55 metrów, przed nim z czerwoną flagą.
W 1878 roku zniesiono obowiązek niesienia flagi, ale pieszy nadal musiał iść przed pojazdem. Pierwsze samochody, które przepisy nazywały lekkimi lokomotywami, zwolniono z tego obowiązku dopiero w 1896 roku, a dopuszczalną prędkość podniesiono wtedy do 14 mil na godzinę. Złagodzenie tych ograniczeń ułatwiło rozwój brytyjskiego przemysłu motoryzacyjnego.
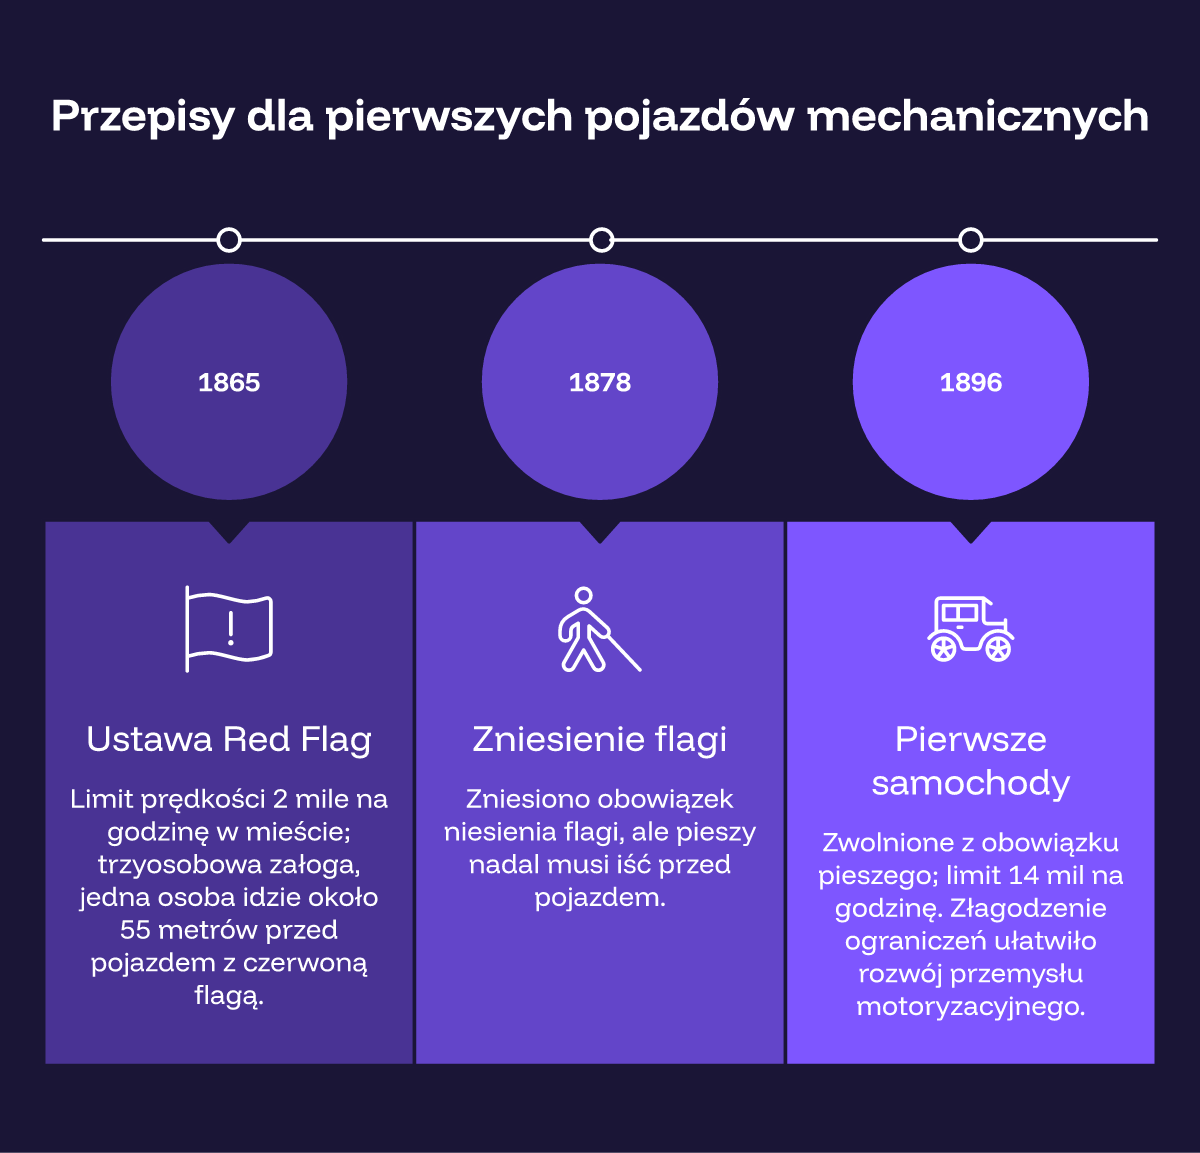
Dziś taki przepis brzmi absurdalnie, choć wtedy miał chronić ludzi przed maszyną, której nikt jeszcze nie znał. Z narzędziami AI jest podobnie. Ostrożność jest zrozumiała, ale procedury pisane dla starej technologii nie powinny wyznaczać tempa nowej. Narzędzie, które powstało w ciągu godzin, a potem miesiącami czeka na decyzję, jedzie właśnie krokiem pieszego z flagą.
Bezpieczeństwo jest racjonalne, ale blokada go nie zapewnia
Nie chcę, żeby ten tekst brzmiał jak zarzut wobec informatyków. Nowe technologie przynoszą nowe ryzyka, a za ochronę danych firmy odpowiada właśnie dział IT. Gdyby doszło do wycieku, tłumaczyć się z niego będą informatycy. Rozumiem więc, skąd bierze się ostrożność, i uważam ją za racjonalną.
Kłopot zaczyna się wtedy, gdy bezpieczeństwo staje się powodem, żeby nowych narzędzi w ogóle nie wpuszczać. Firma, która blokuje AI, zwykle i tak kończy z narzędziami wprowadzanymi bokiem, przez pracowników na prywatnych kontach. Nazywa się to shadow AI, czyli sztuczną inteligencją używaną w cieniu, poza wiedzą działu IT. Z punktu widzenia bezpieczeństwa to sytuacja gorsza niż narzędzie, które informatycy mogliby sprawdzić i nadzorować.
Zostaje więc pytanie, jak chronić dane i jednocześnie nie zatrzymać całej firmy. Moja odpowiedź wzięła się z jednego konkretnego projektu.
Co zrobiłem: zbudowałem narzędzia tam, gdzie IT uznało, że jest bezpiecznie
W trakcie współpracy dział IT klienta postawił warunek: wszystkie projekty mają działać na zasobach firmy, czyli na serwerach i kontach w chmurze, które należą do firmy i są pod kontrolą jej informatyków. Zaplanował do tego infrastrukturę, którą uznał za bezpieczną. Były to dedykowane maszyny wirtualne na platformie Microsoft Azure, czyli w chmurze Microsoftu, odseparowane od reszty infrastruktury firmy. Maszyna wirtualna to komputer w chmurze, który działa jak osobne urządzenie, z własnym systemem i własnymi dostępami.
Warunek objął także modele językowe, czyli programy AI, które rozumieją i piszą tekst. Zapytałem o to wprost i usłyszałem, że tak. Od tej chwili każde zapytanie do modelu szło przez chmurę firmy, czyli przez jej wydzieloną część chmury Microsoftu, a dane nie wychodziły poza nią. Zostają wtedy tylko modele AI udostępnione w chmurze firmy, a to wpływa na to, co narzędzie potrafi, bardziej niż wybór serwera.
Zanim zacząłem budować na tej infrastrukturze, przygotowałem listę pytań do działu IT. Każde z nich zmieniało to, jak narzędzie zostanie zbudowane:
- czy firma ma jedną, zabezpieczoną bramę do swojej chmury, przez którą przechodzą wszystkie połączenia, i czy można przez nią podłączyć nowe narzędzie;
- czy narzędzia dostaną w chmurze własną, wydzieloną przestrzeń i kto będzie nią zarządzał;
- kto będzie odpowiadał za narzędzia od strony technicznej po zakończeniu współpracy;
- czy użytkownicy mają logować się wyłącznie kontem firmowym;
- jak długo narzędzie może nie działać i z jak starej kopii zapasowej wolno je w razie awarii odtworzyć;
- czy zakaz korzystania z usług spoza chmury firmy obejmuje także modele AI, takie jak ChatGPT.
Takie pytania warto zadać, zanim powstanie pierwsza linia kodu. Odpowiada się na nie raz, dla całego środowiska, więc kolejne narzędzia nie muszą przechodzić tej drogi od nowa. To odpowiedzi IT, a nie narzędzia, na których sam pracuję od lat, wyznaczają, na czym narzędzie stanie.
Dlatego się dostosowałem i zbudowałem swoje rozwiązania na infrastrukturze, którą dział IT zaplanował jako bezpieczną. Uważam, że to było właściwe podejście, bo wymóg bezpieczeństwa był racjonalny. Narzędzia, na których pracuję od lat, nie są ważniejsze od bezpieczeństwa danych klienta.
Nie wiem, czy takie rozwiązanie pasuje do każdej firmy i każdej skali. Wiem tylko, że da się w nim budować narzędzia AI tak, żeby dane firmy nie wychodziły poza jej chmurę.
Ekosystem zamiast ram, które AI już prześcignęła
Z tamtego projektu wyciągnąłem wniosek szerszy niż jedna firma. Zamiast wpychać sztuczną inteligencję w ramy, które ona już znacznie prześcignęła, działy IT powinny zacząć pracować nad ekosystemami, które pozwolą wykorzystać jej potencjał i zarazem zapewnią bezpieczeństwo. Ekosystem rozumiem tu jako wydzieloną część chmury firmy, z własnymi zasadami dostępu i zabezpieczeniami, w której narzędzia AI mogą powstawać i działać. Granice bezpieczeństwa wyznacza wtedy samo to miejsce.
Odseparowane maszyny wirtualne w chmurze firmy są jednym z przykładów takiego środowiska. Dane zostają w firmie, modele językowe działają w jej chmurze, a użytkownicy logują się kontem firmowym. Separacja ma sprawić, że jeśli coś pójdzie nie tak, skutki zostaną w odciętej części infrastruktury i nie przeniosą się na resztę firmy.
Nie wymyśliłem tego podejścia. Microsoft w swoich zaleceniach dla chmury Azure opisuje landing zone, czyli przygotowany z góry obszar chmury firmowej. Składa się on z części wspólnej, w której dział IT ustala zasady i zabezpieczenia dla całej firmy, oraz z wydzielonych obszarów, w których zespoły budują i uruchamiają swoje rozwiązania w granicach tych zasad. Dla mnie to dokładnie ten kierunek. Najpierw powstaje bezpieczne miejsce, a w jego środku można budować w tempie, na które pozwala AI.
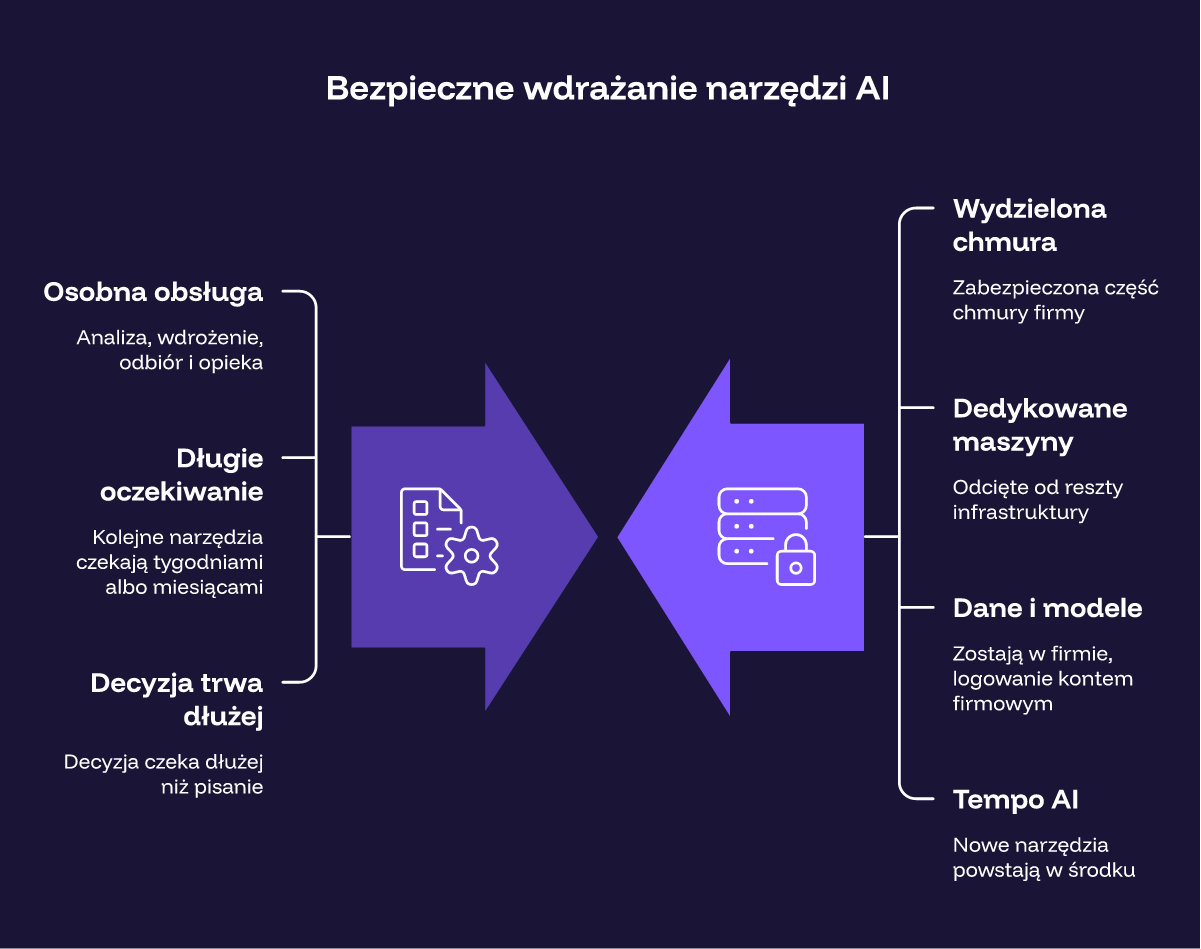
W takim układzie zmienia się rola działu IT. Informatyk nie musiałby osobno oceniać każdego narzędzia, które powstało w ciągu kilku godzin, bo zasady bezpieczeństwa obowiązywałyby w całym wydzielonym obszarze. Jego zadaniem byłoby zbudowanie takiego obszaru, pilnowanie jego granic i nauka technologii, na których w nim powstają narzędzia. To jest właśnie dostosowanie, o którym piszę: zmiana sposobu myślenia, która nie wymaga rezygnacji z ostrożności.
Wiem, że to dla wielu działów IT duża zmiana. Wymaga nauki narzędzi, których dziś nie znają, i zgody na tempo, do którego nie przywykły. O wspólnej nauce informatyków i twórców narzędzi pisałem już w tekście o tym, dlaczego wdrożenie utyka na IT, i nadal uważam ją za warunek, bez którego żadne zabezpieczone miejsce nie wystarczy.
Odseparowane środowisko nie rozwiąże też wszystkiego. Nie zastąpi decyzji zarządu, kto w firmie odpowiada za sztuczną inteligencję, i nie zdecyduje za nikogo, które procesy warto automatyzować. Daje miejsce, w którym tempo AI i wymagania bezpieczeństwa przestają się wzajemnie wykluczać.
Kto się nie dostosuje, zostanie w tyle
Firmy, które korzystają z AI, mogą dziś budować narzędzia w ciągu dni, a czasem godzin. Firma, której dział IT trzyma się procedur sprzed tej zmiany, będzie na każde z nich czekać tygodniami albo miesiącami. Nie potrafię zmierzyć, jak duża będzie ta różnica za rok czy dwa. Uważam jednak, że w wyścigu technologicznym przegrają nie ci, którzy dbają o bezpieczeństwo, tylko ci, którzy bezpieczeństwem tłumaczą stanie w miejscu.
Jeśli w Twojej firmie narzędzia AI czekają na dział IT dłużej, niż trwało ich zbudowanie, mogę w tym pomóc. Razem z informatykami zaplanuję wydzielone, zabezpieczone miejsce w chmurze firmy, w którym narzędzia AI powstają szybko i zarazem bezpiecznie. Na mojej stronie aiwbiznesie.online możesz umówić się na bezpłatną konsultację. Zapraszam!
Najczęstsze pytania o wdrażanie AI z działem IT
Czy dział IT ma rację, kiedy wstrzymuje narzędzia AI ze względów bezpieczeństwa?
Ma rację, że dba o bezpieczeństwo, bo za ochronę danych odpowiada właśnie on. Samo wstrzymywanie narzędzi danych jednak nie chroni, bo pracownicy sięgają wtedy po AI na prywatnych kontach. Lepiej przygotować miejsce, w którym narzędzia AI mogą działać pod kontrolą IT.
Czym jest odseparowane środowisko dla narzędzi AI?
To wydzielona część chmury firmy, przeznaczona dla narzędzi AI i odcięta od reszty jej systemów. W moim przypadku były to dedykowane maszyny wirtualne na platformie Microsoft Azure. Dane i zapytania do modeli językowych nie wychodziły poza chmurę firmy.
Czy dział IT musi znać narzędzia takie jak Node.js, Supabase czy Vercel?
Nie musi znać wszystkich od razu, ale powinien uczyć się tych, na których w firmie powstają narzędzia AI. Bez tej wiedzy każda nowa nazwa wygląda jak ryzyko. Tymczasem wiele z tych technologii ma za sobą lata rozwoju i dokumentację, która odpowiada na pytania o dane, logowanie i bezpieczeństwo.
Od czego zacząć, jeśli dział IT odpowiada „jeszcze nie”?
Od pytania, jakie warunki bezpieczeństwa musi spełnić narzędzie i na jakiej infrastrukturze dział IT chce je widzieć. Potem warto zbudować narzędzie właśnie tam. Tak zrobiłem ja: dostosowałem się do infrastruktury, którą dział IT uznał za bezpieczną.
Tekst przygotowany z pomocą AI, zredagowany i zatwierdzony przeze mnie. Stan faktów: 3 listopada 2026.